내 앱을 진짜로 털어보는 AI 해커
Strix · 취약점을 실제 공격으로 증명하는 오픈소스 침투 테스트
사람 손으로 몇 주 걸리던 모의 해킹을 AI 에이전트가 대신합니다. 깃허브에서 5.9만 스타를 모은 오픈소스 침투 테스트 도구 Strix입니다.
Strix는 내 코드나 서비스 주소를 받아 실제 해커처럼 움직이는 자율 에이전트입니다. 취약점을 찾는 데서 그치지 않고 직접 공격해 통하는지까지 확인한 뒤 보고합니다.
- 찾은 취약점마다 실제로 동작하는 공격 절차를 붙여 줍니다. 재현이 안 되면 보고하지 않습니다.
- 정찰·공격·검증을 맡은 에이전트 여러 개가 함께 붙어 발견한 것을 주고받습니다.
- 주입이나 접근 제어처럼 패턴이 뚜렷한 것뿐 아니라 결제 조작이나 절차 우회처럼 코드만 봐서는 안 보이는 허점도 직접 돌려 보며 찾습니다.
- 요청 가로채기·브라우저 공격·파이썬 공격 코드 실행까지 침투 테스트 도구를 통째로 갖췄습니다.
- 결과는 CVSS 점수와 OWASP 분류로 정리되고 고치는 패치까지 만들어 줍니다.
- 설치는 curl -sSL https://strix.ai/install | bash 한 줄이고 도커와 모델 API 키가 필요합니다. 라이선스는 Apache 2.0입니다.
usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
- GitHub 별
- 71,248
- 라이선스
- Apache-2.0
- 언어
- Python
- 확인한 날
- 2026.10.23
웹앱 · 출처 공식 사이트
https://strix.ai출처 Strix (strix.ai)
광고
카드 내용
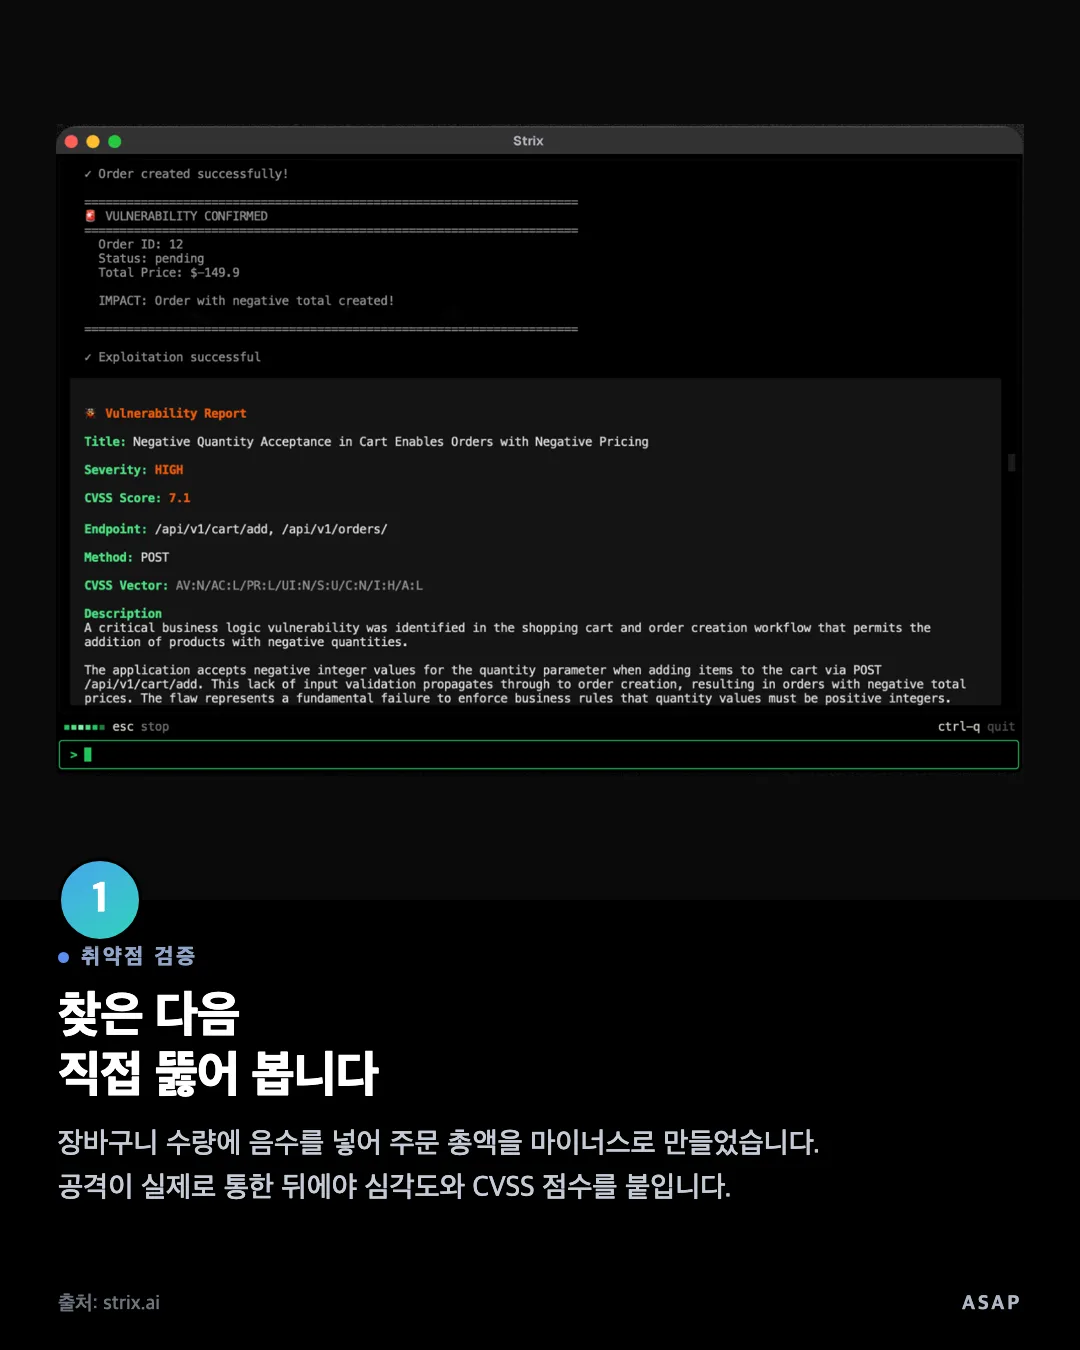
- 취약점 검증찾은 다음 직접 뚫어 봅니다
장바구니 수량에 음수를 넣어 주문 총액을 마이너스로 만들었습니다. 공격이 실제로 통한 뒤에야 심각도와 CVSS 점수를 붙입니다.
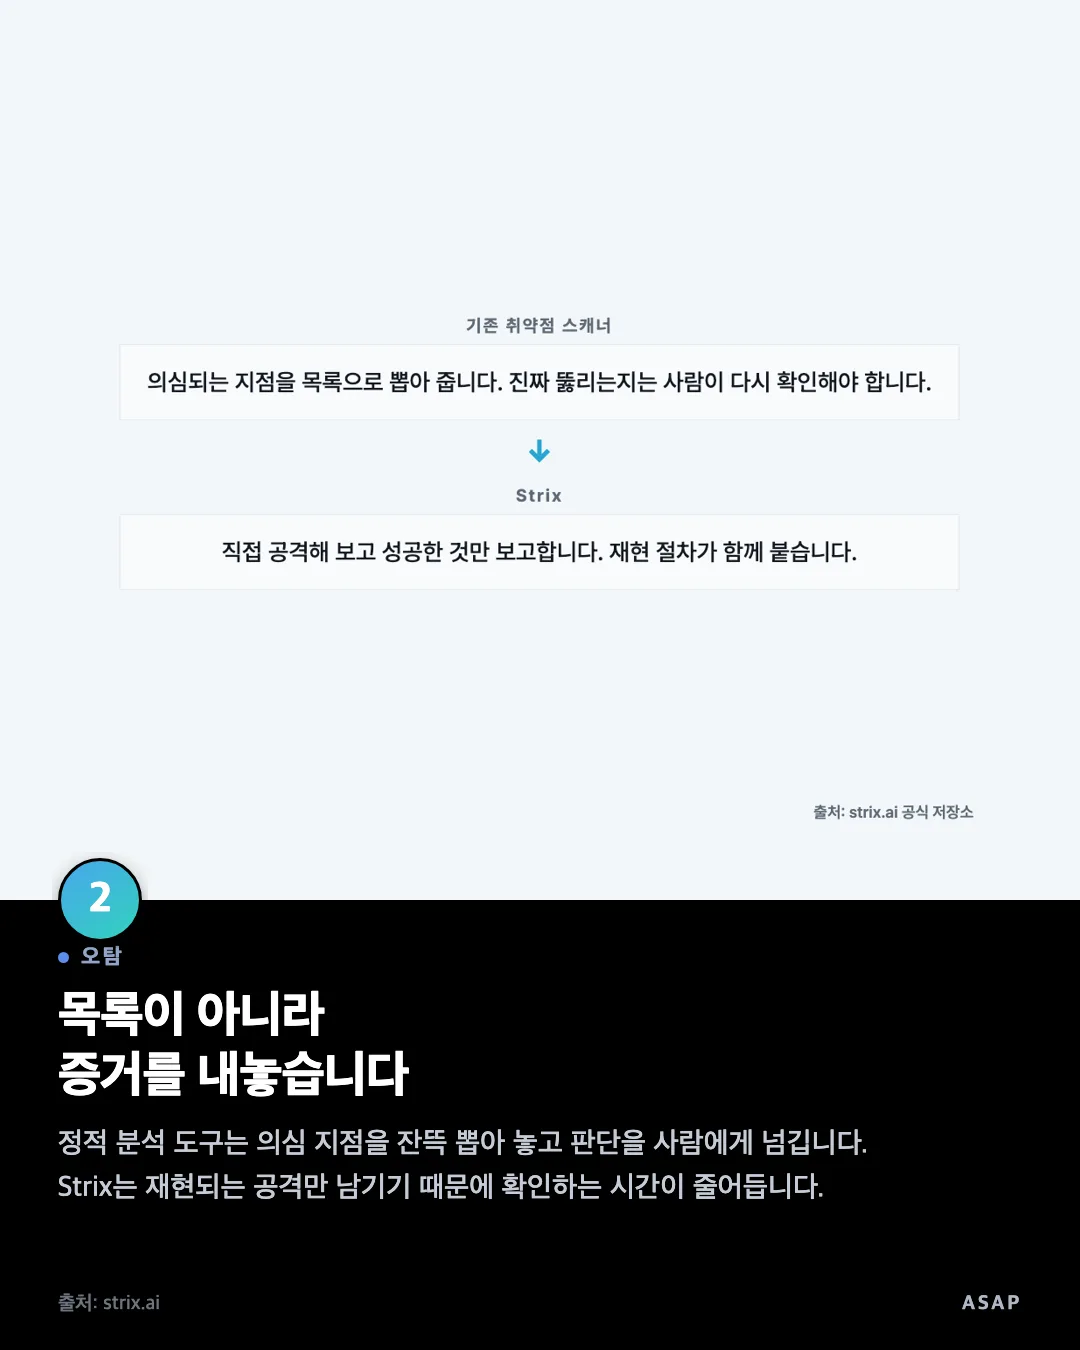
출처: strix.ai - 오탐목록이 아니라 증거를 내놓습니다
정적 분석 도구는 의심 지점을 잔뜩 뽑아 놓고 판단을 사람에게 넘깁니다. Strix는 재현되는 공격만 남기기 때문에 확인하는 시간이 줄어듭니다.
출처: strix.ai
광고