Grok Bot 소스맵 유출
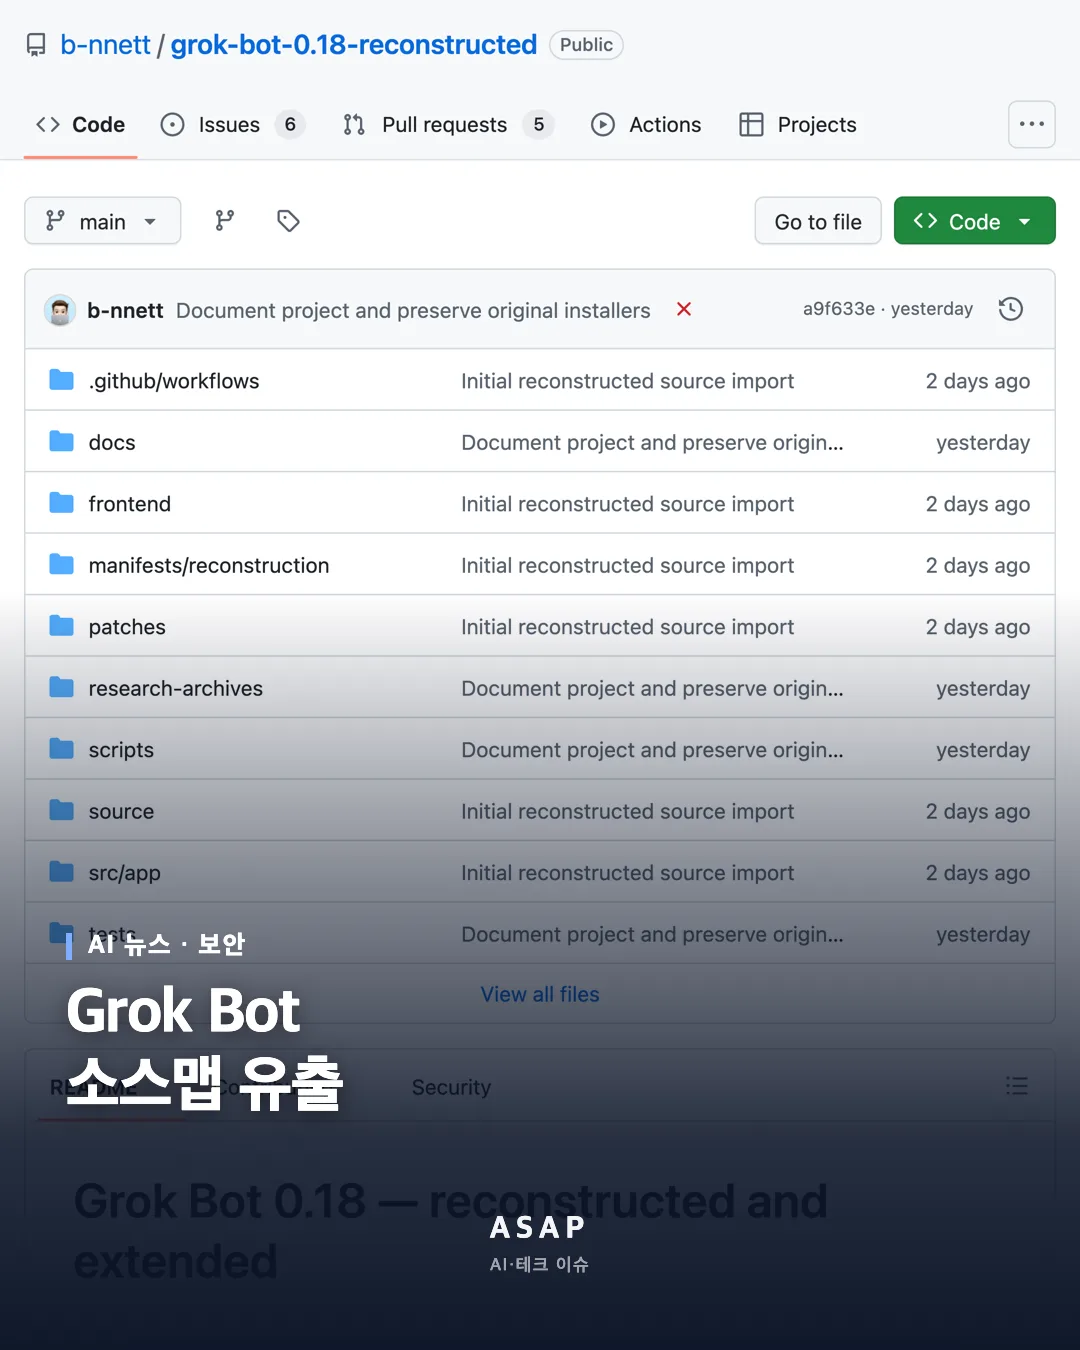
Cursor가 만든 에이전트 앱 Grok Bot 0.18.0 정식 배포판이 런타임 소스맵을 켠 채로 나갔습니다.
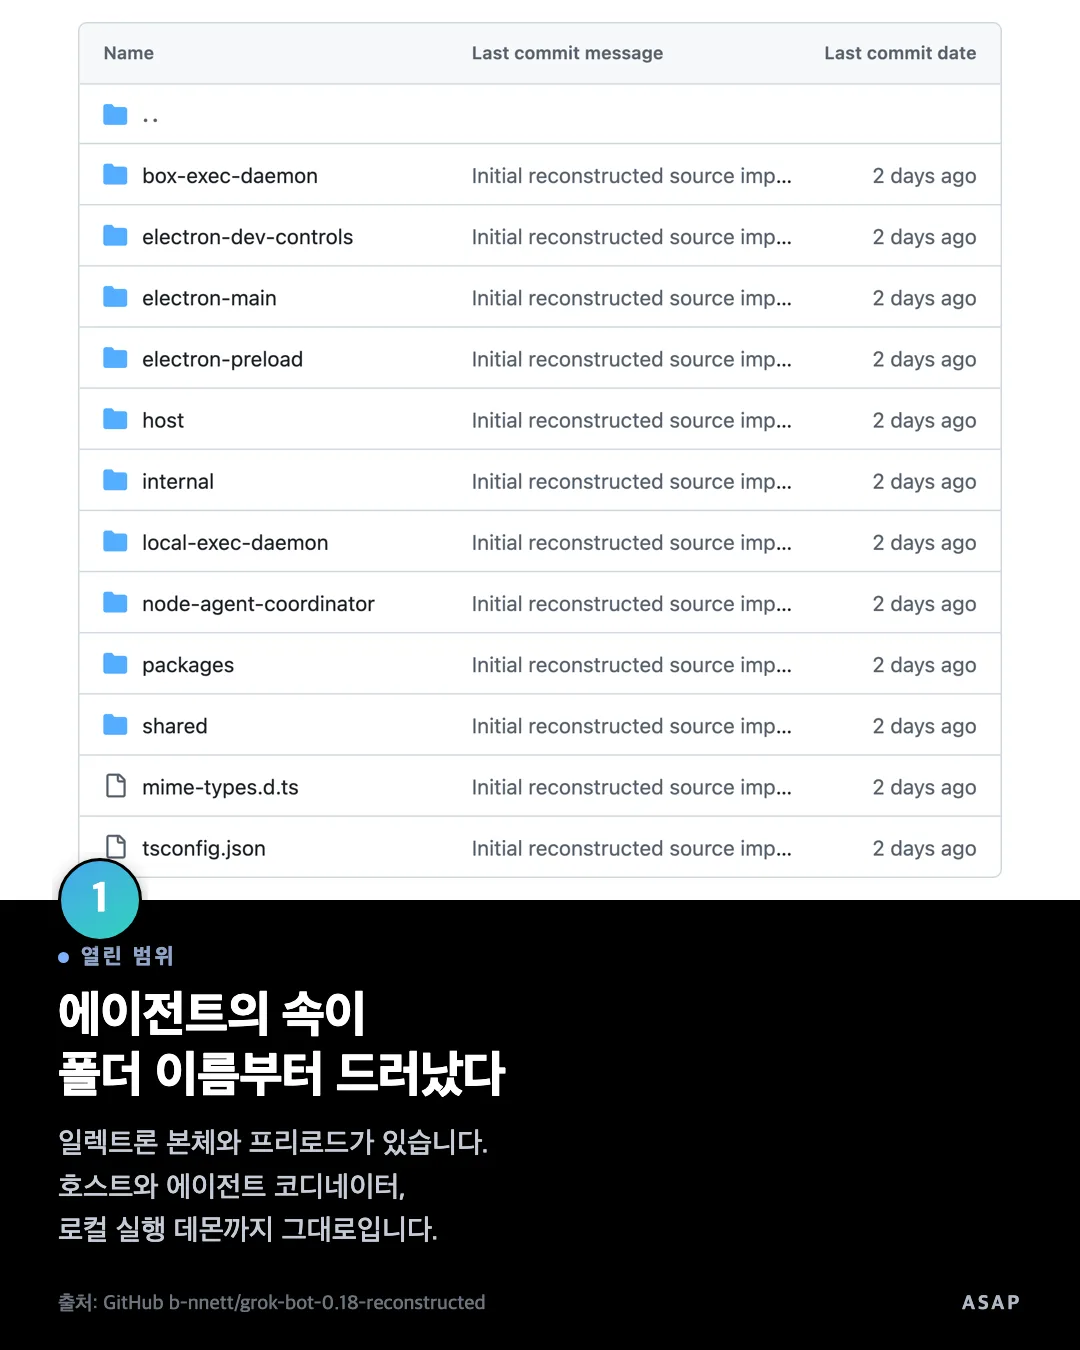
한 개발자가 그걸로 앱 내부를 읽을 수 있는 타입스크립트로 되돌려 GitHub에 올렸습니다. 일렉트론 본체와 프리로드, 호스트와 에이전트 코디네이터, 로컬 실행 데몬까지 폴더 단위로 드러났습니다.
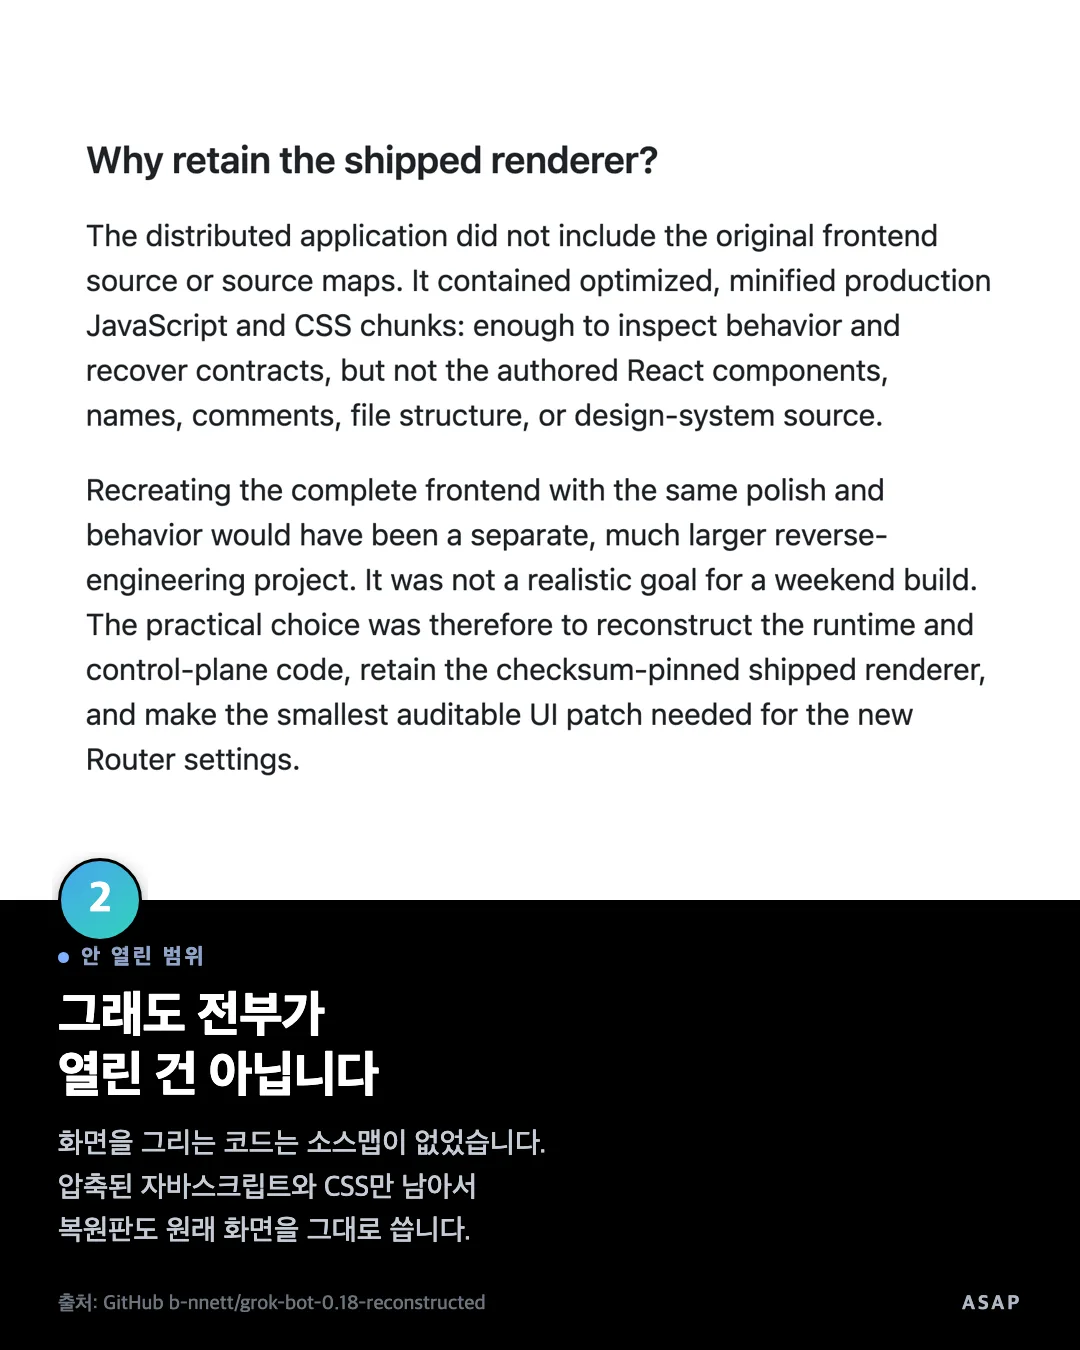
다만 전부는 아닙니다. 소스맵이 딸려 나간 건 뒤에서 돌아가는 실행부뿐이고, 화면을 그리는 코드에는 없었습니다. 압축된 자바스크립트와 CSS만 남아서 복원판도 원래 화면을 그대로 떼어다 씁니다.
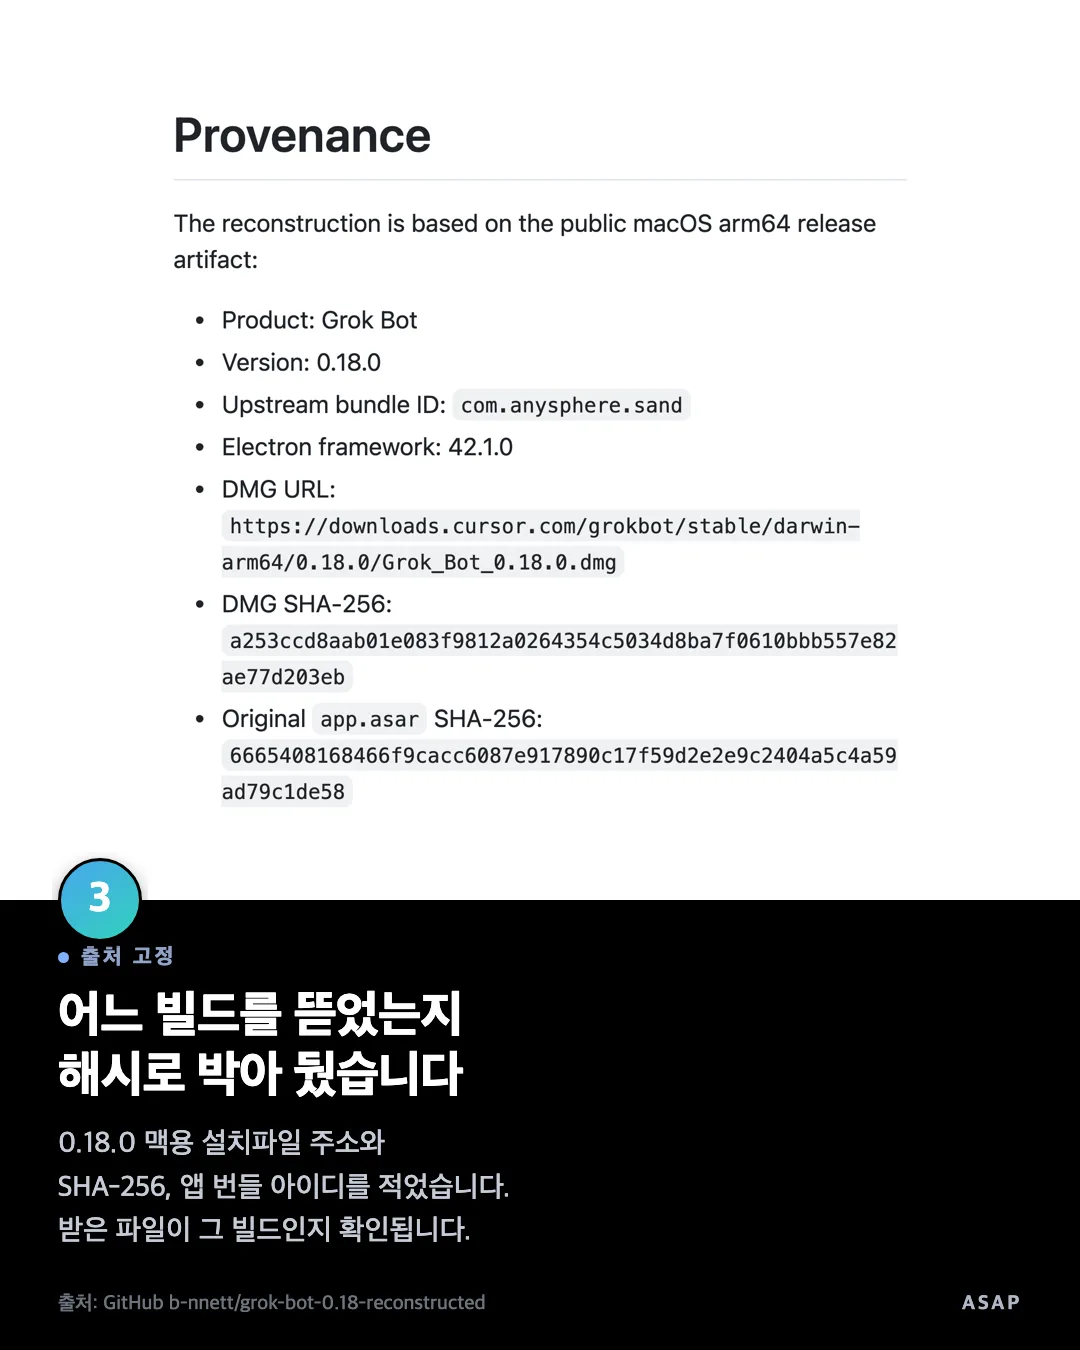
어느 빌드를 뜯었는지는 숨기지 않았습니다. 맥용 설치파일 주소와 SHA-256, 앱 번들 아이디를 문서에 박아 뒀습니다.
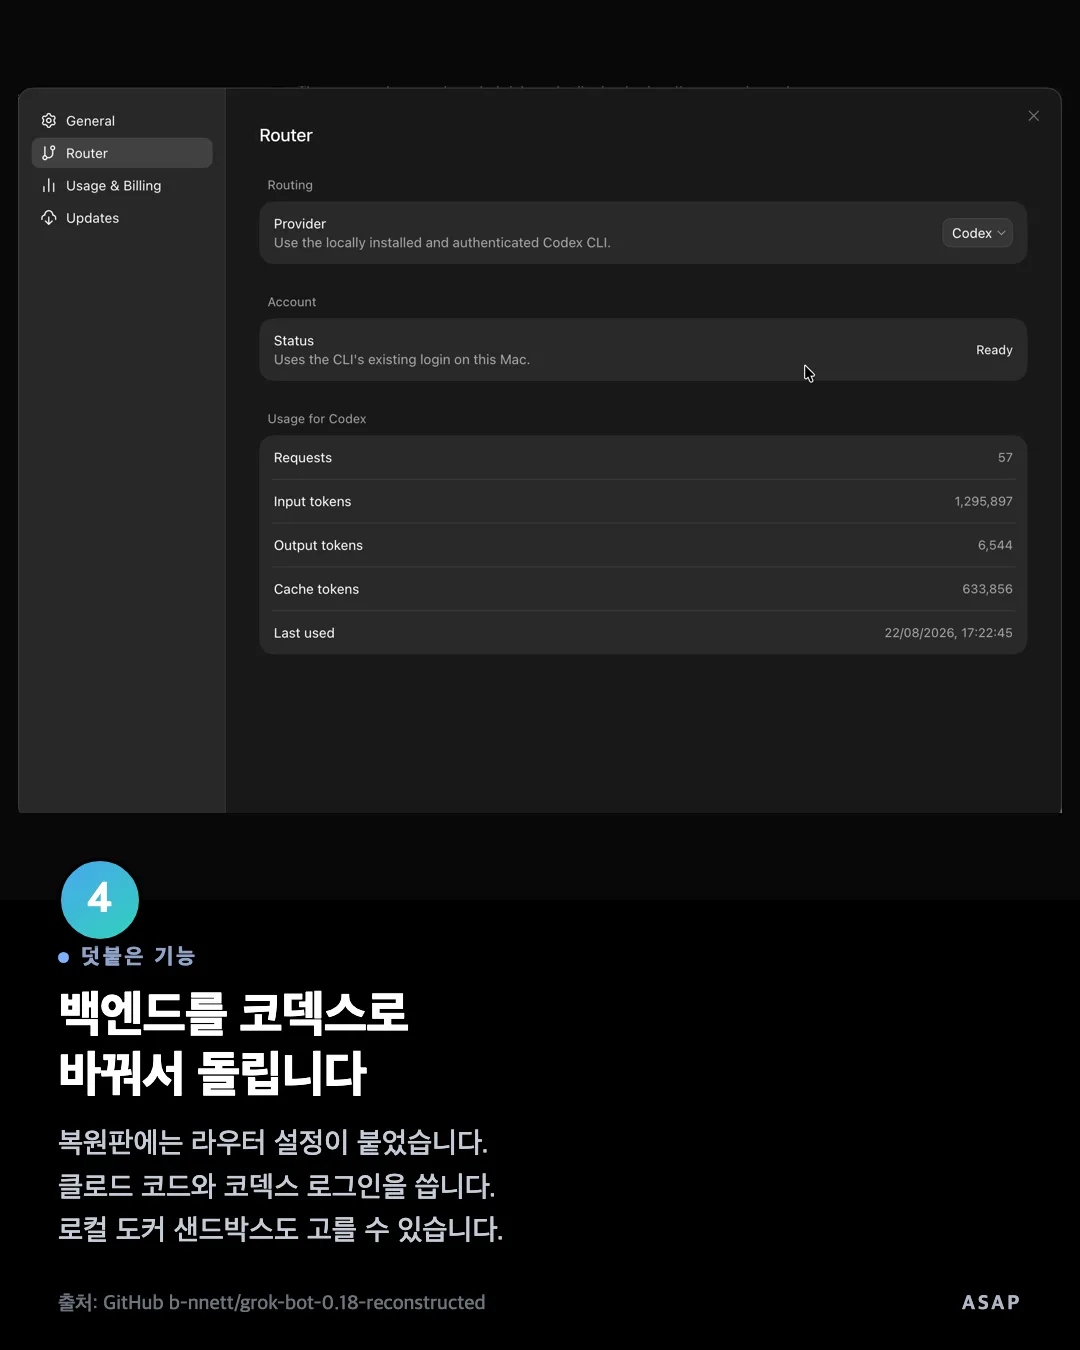
복원자는 여기에 라우터를 얹어 백엔드를 클로드 코드나 코덱스로 바꿔 돌리게 했고, 원격 대신 로컬 도커 샌드박스도 붙였습니다.
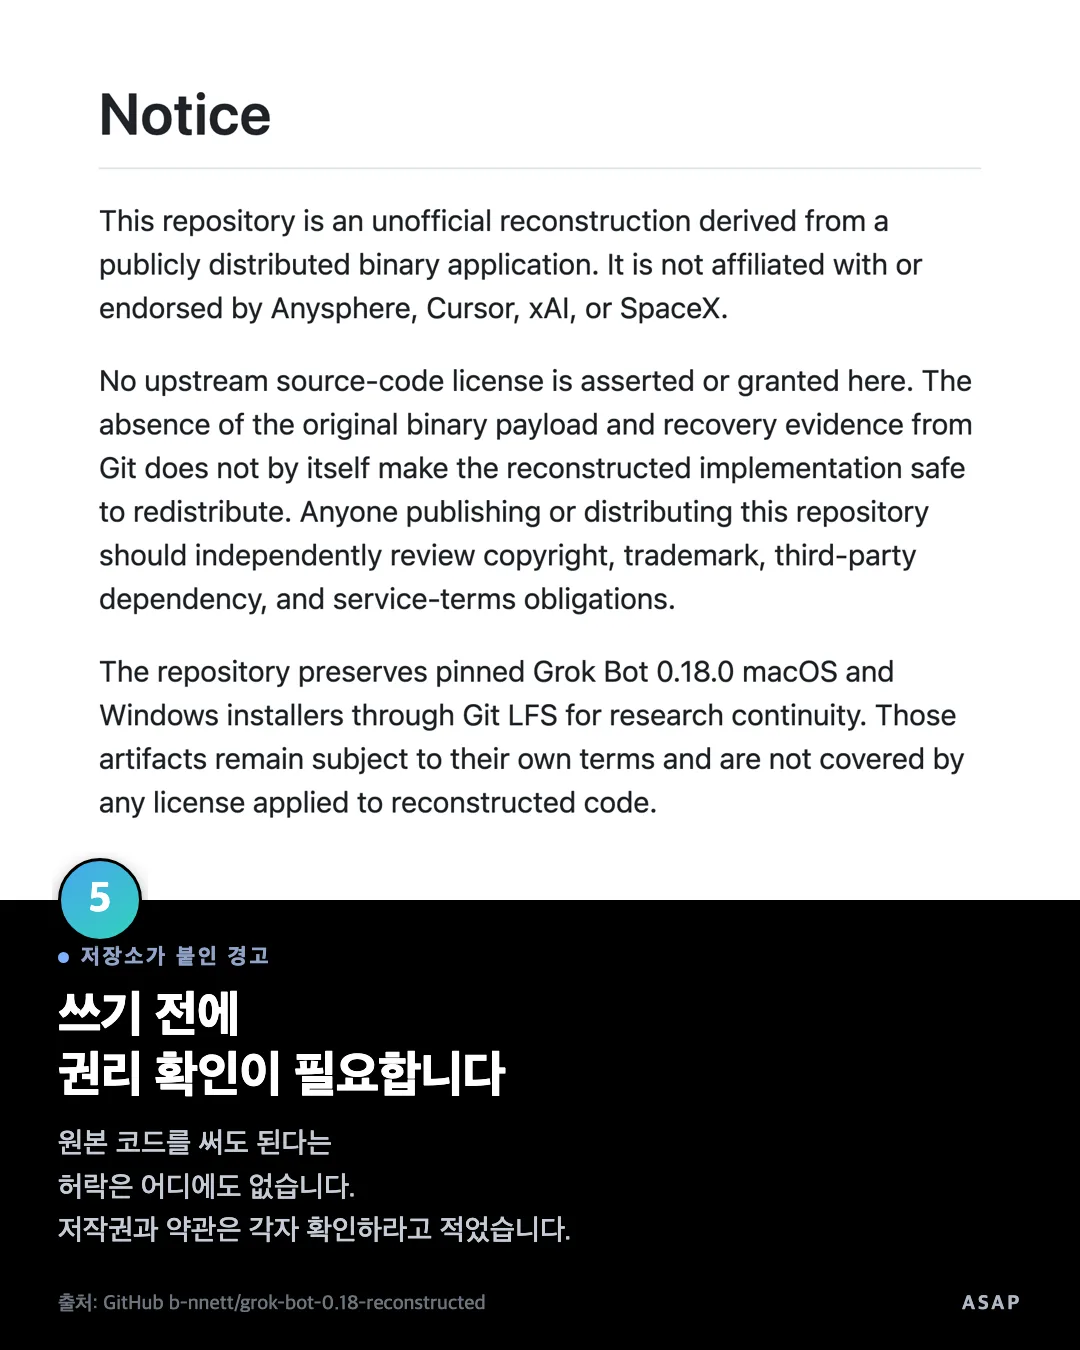
저장소는 원본 코드를 써도 된다는 허락은 어디에도 없다며, 가져다 쓰기 전에 저작권과 상표와 약관을 각자 확인하라고 못 박았습니다. 라이선스 파일도 아예 없습니다.
이틀 만에 별 1,818개에 포크가 2,032개 붙었습니다. 별보다 포크가 많습니다.
지난 3월 Claude Code도 npm 패키지에 소스맵이 섞여 나가 소스코드가 드러난 적이 있습니다.
모델 성능이 비슷해질수록 차별점은 하네스로 옮겨가는데, 그 하네스는 결국 사용자 컴퓨터에 배포되는 코드입니다.
출처 GitHub b-nnett/grok-bot-0.18-reconstructed
카드 내용
- 열린 범위에이전트의 속이 폴더 이름부터 드러났다
일렉트론 본체와 프리로드가 있습니다. 호스트와 에이전트 코디네이터, 로컬 실행 데몬까지 그대로입니다.
출처: GitHub b-nnett/grok-bot-0.18-reconstructed - 안 열린 범위그래도 전부가 열린 건 아닙니다
화면을 그리는 코드는 소스맵이 없었습니다. 압축된 자바스크립트와 CSS만 남아서 복원판도 원래 화면을 그대로 씁니다.
출처: GitHub b-nnett/grok-bot-0.18-reconstructed - 어느 빌드를 뜯었는지 해시로 박아 뒀습니다
0.18.0 맥용 설치파일 주소와 SHA-256, 앱 번들 아이디를 적었습니다. 받은 파일이 그 빌드인지 확인됩니다.
출처 고정출처: GitHub b-nnett/grok-bot-0.18-reconstructed - 덧붙은 기능백엔드를 코덱스로 바꿔서 돌립니다
복원판에는 라우터 설정이 붙었습니다. 클로드 코드와 코덱스 로그인을 씁니다. 로컬 도커 샌드박스도 고를 수 있습니다.
출처: GitHub b-nnett/grok-bot-0.18-reconstructed - 저장소가 붙인 경고쓰기 전에 권리 확인이 필요합니다
원본 코드를 써도 된다는 허락은 어디에도 없습니다. 저작권과 약관은 각자 확인하라고 적었습니다.
출처: GitHub b-nnett/grok-bot-0.18-reconstructed