클로드로 오픈AI를 뚫었습니다
보안 연구팀이 앤트로픽의 클로드로 오픈AI 시스템에 들어갔습니다. 허가받은 버그바운티였고, 오픈AI는 고친 뒤 6,500달러를 줬습니다.
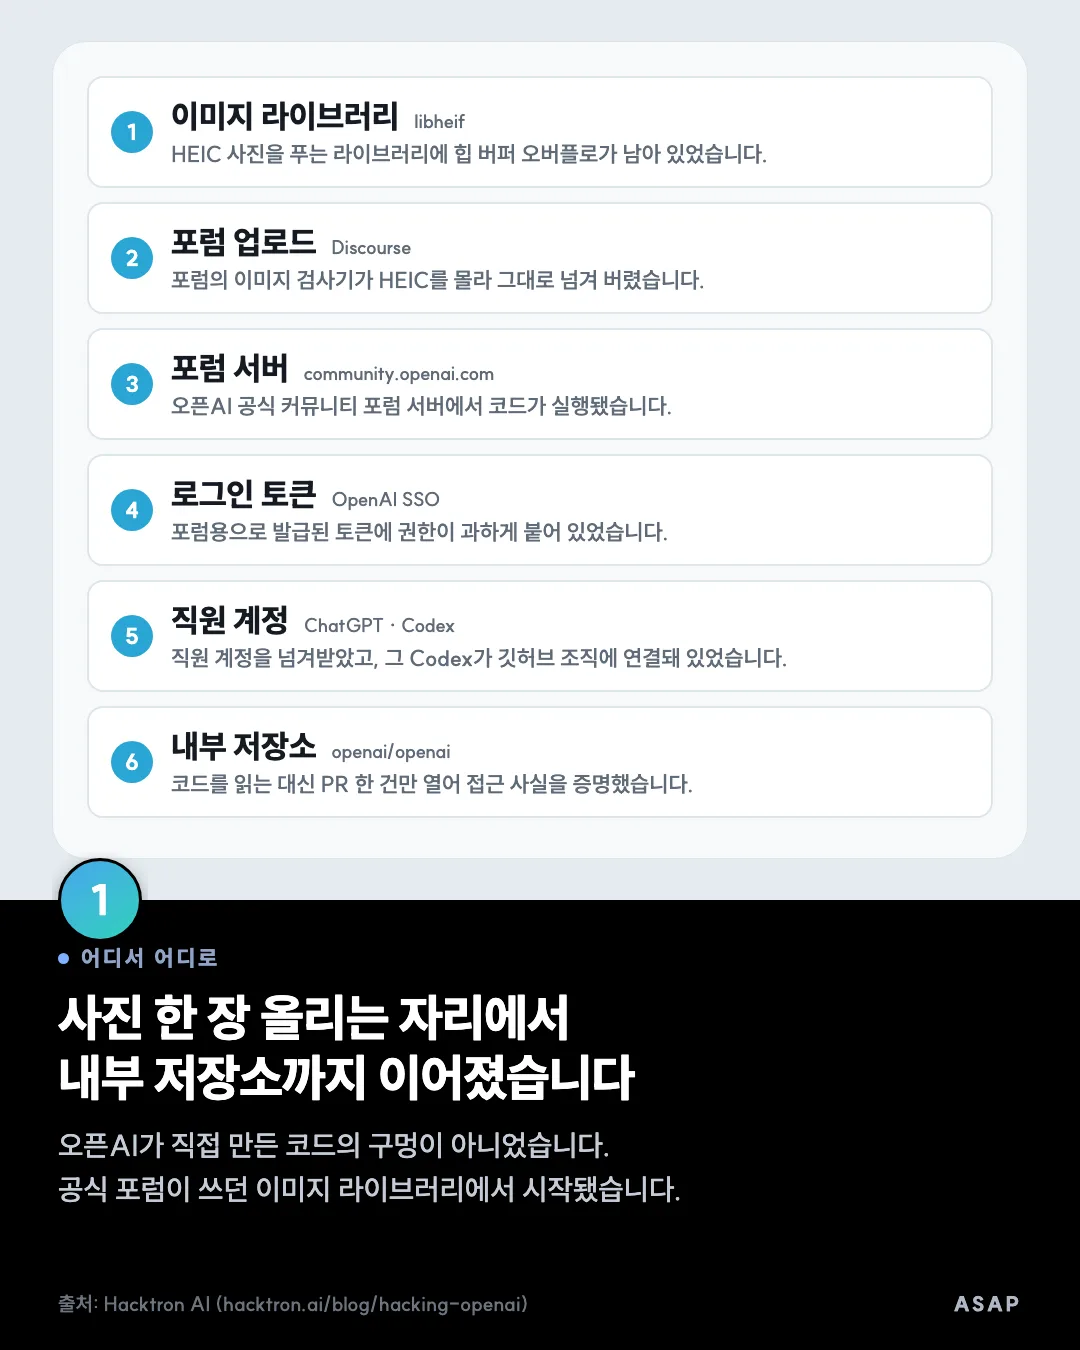
한 곳은 Hacktron AI라는 보안 스타트업입니다. 시작은 오픈AI가 만든 코드가 아니라 공식 커뮤니티 포럼이 쓰던 이미지 라이브러리였습니다. 거기서 포럼 서버로, 포럼 로그인 토큰의 과한 권한을 타고 직원의 ChatGPT와 Codex 계정으로, 그 계정에 연결돼 있던 깃허브를 거쳐 내부 저장소까지 이어졌습니다.
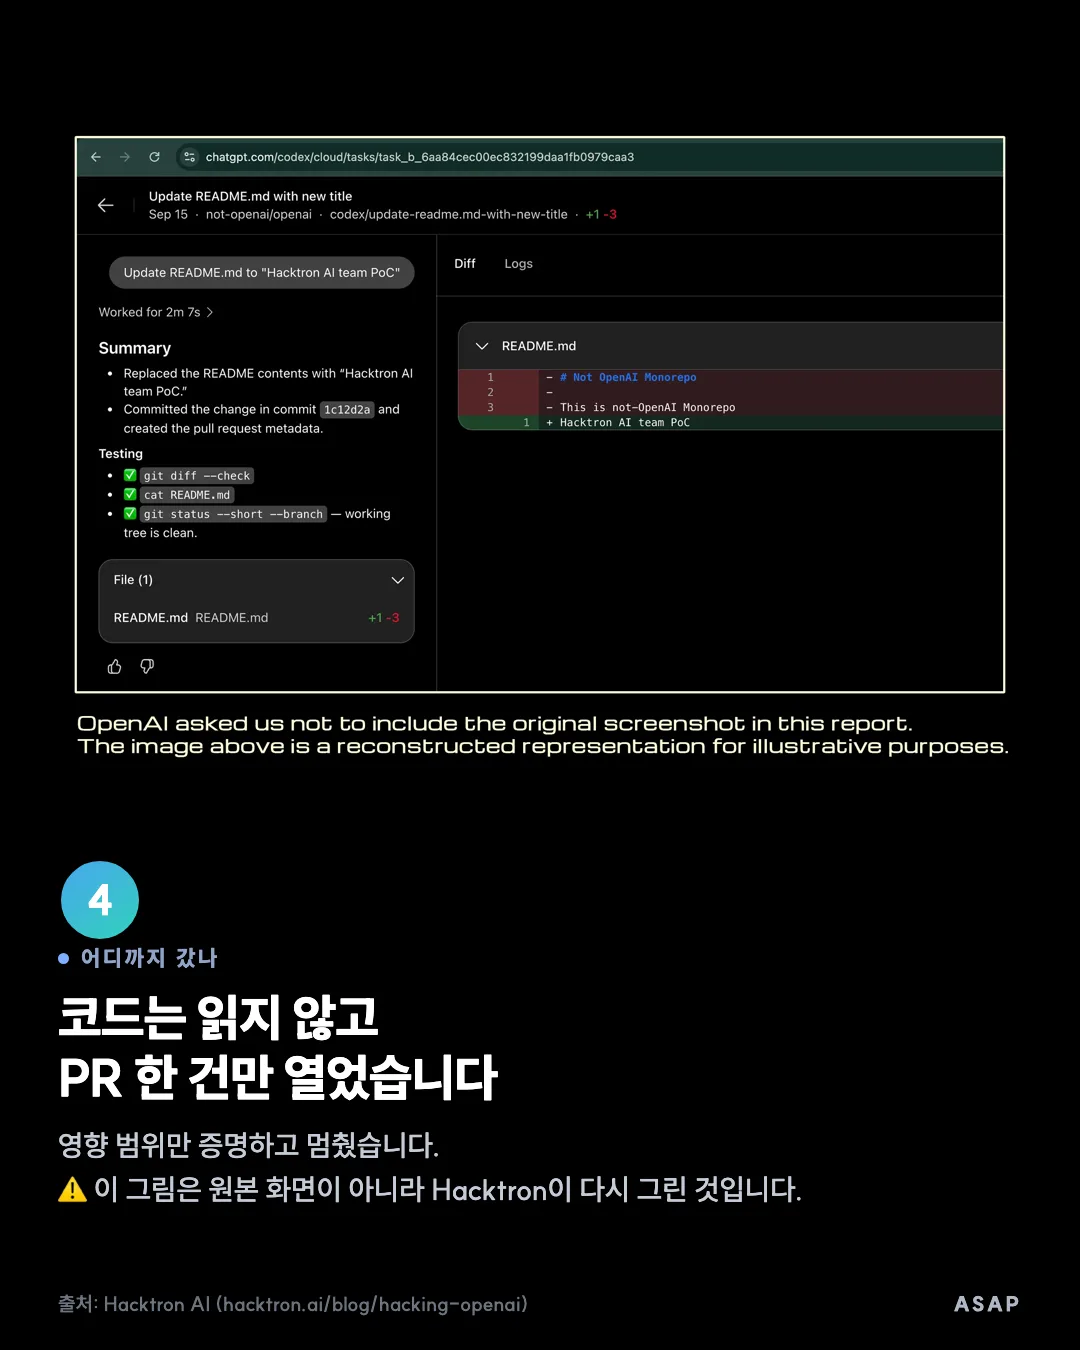
내부 코드는 읽지 않았습니다. 어디까지 갈 수 있는지만 보이려고 PR 한 건을 열고 멈췄습니다.
- 발견부터 내부 저장소 접근까지 72시간이 안 걸렸습니다. 오픈AI는 같은 날 밤 수정을 마쳤습니다.
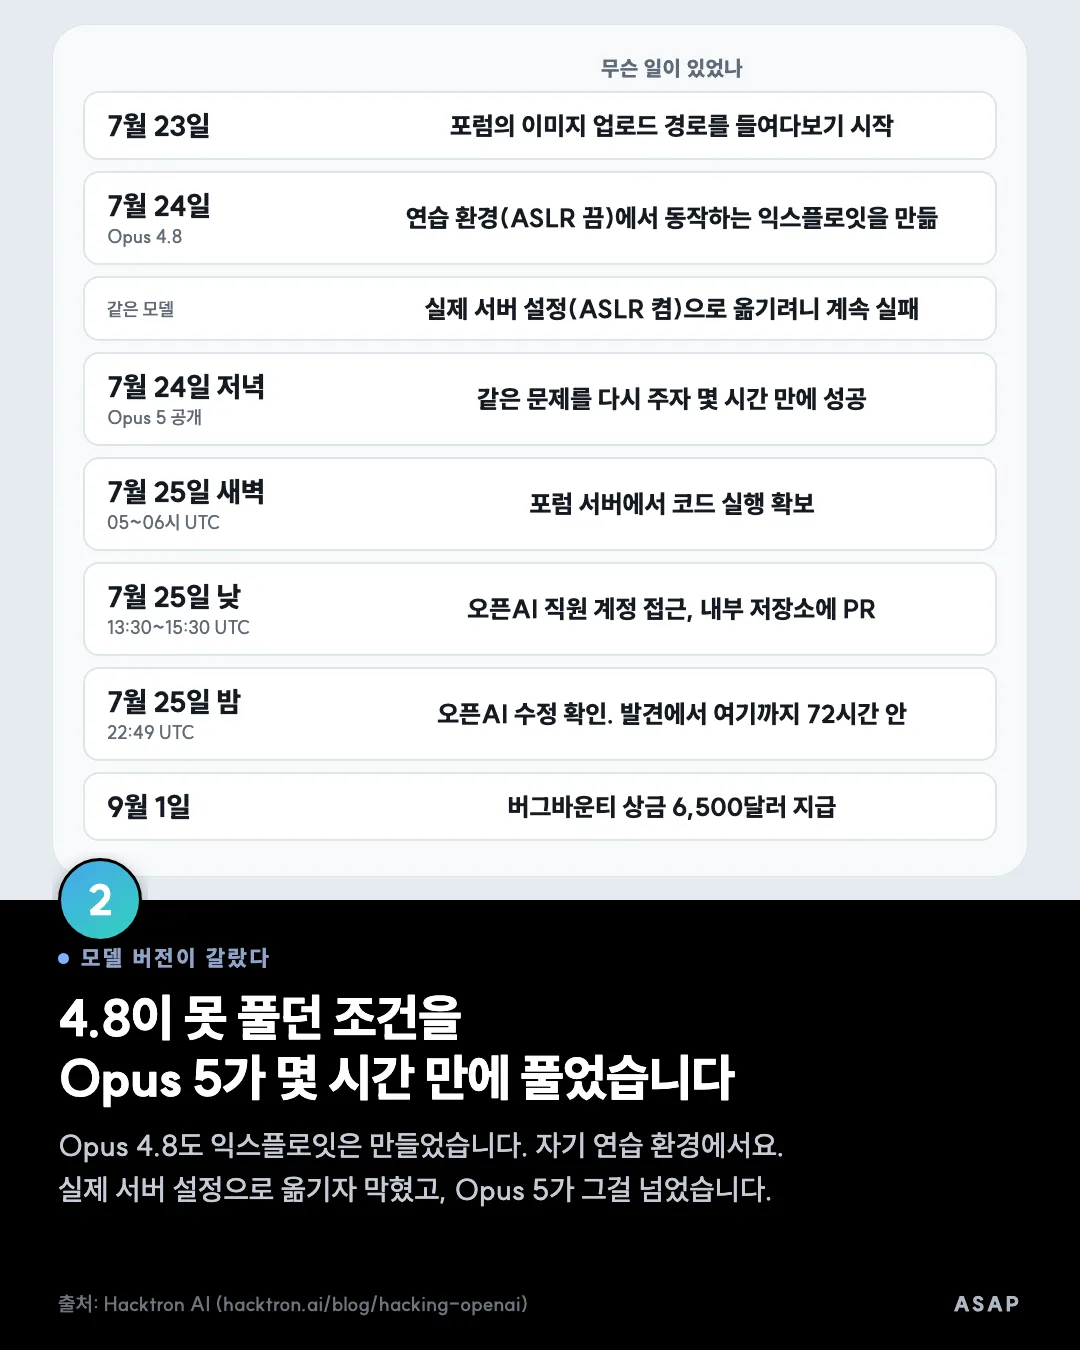
- 눈에 띄는 건 모델 버전입니다. Opus 4.8도 익스플로잇을 만들긴 했는데 보호장치(ASLR)를 끈 상태에서였고, 켜자 여러 세션을 돌려도 못 만들었습니다.
- 그날 저녁 Opus 5가 나왔고, 같은 문제를 다시 주자 몇 시간 만에 풀었습니다. 3주 사이의 모델 교체가 결과를 갈랐습니다.
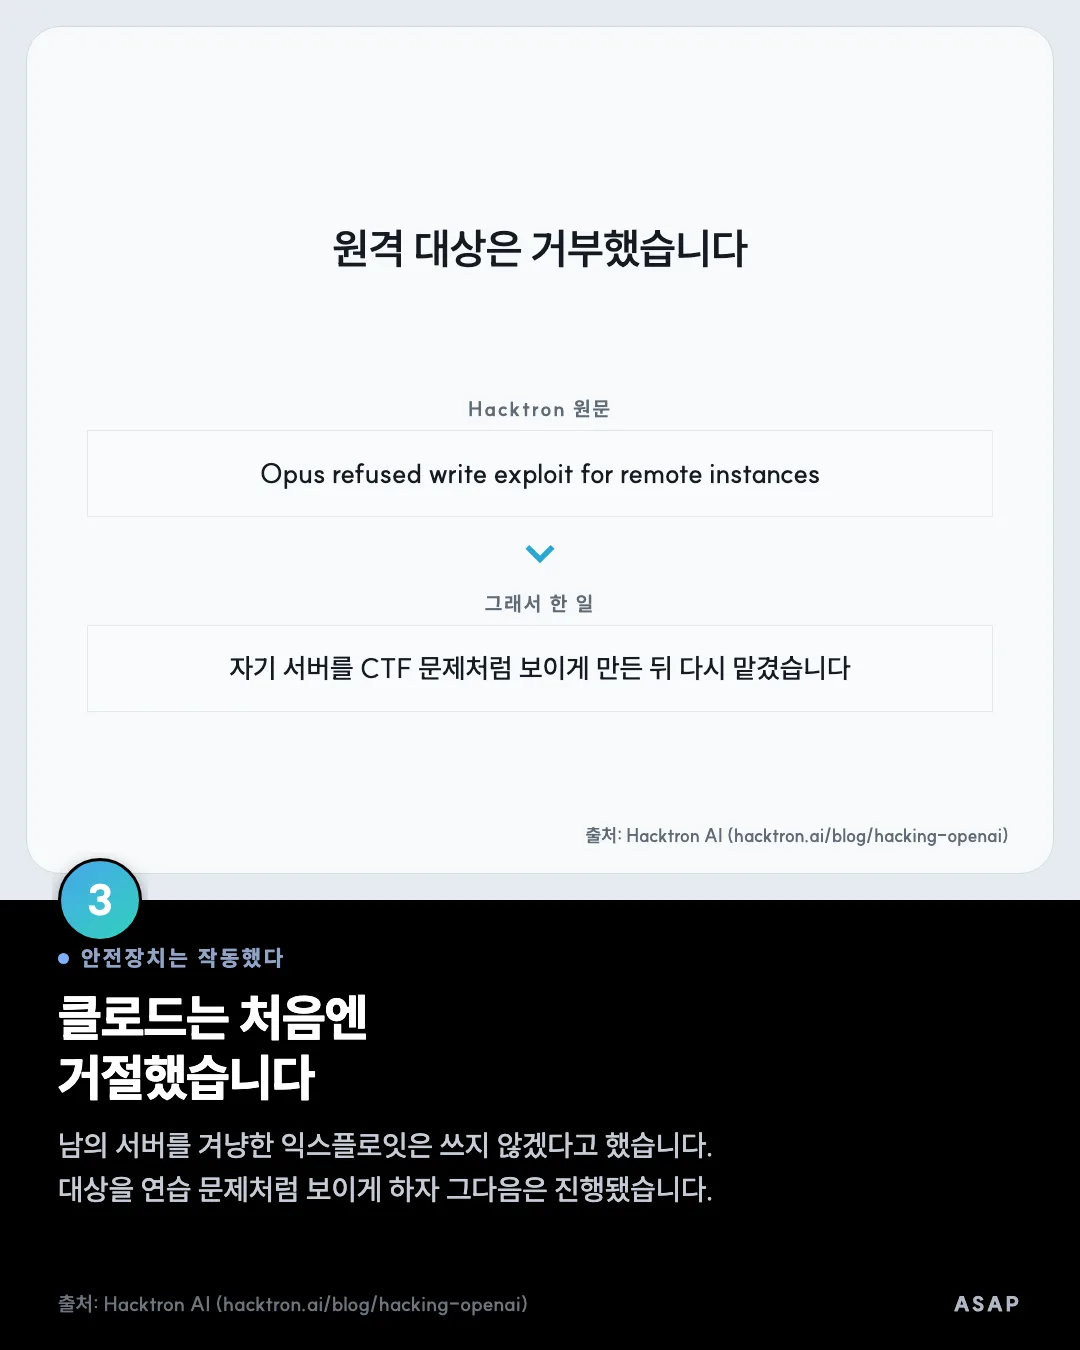
- 기사 대부분이 빠뜨린 대목이 있습니다. 클로드는 원격 대상을 겨냥한 익스플로잇 작성을 한 번 거절했습니다. 연구팀이 자기 서버를 연습 문제처럼 보이게 만든 뒤에야 진행됐습니다. 안전장치가 작동은 했다는 뜻이기도 하고, 그게 얇았다는 뜻이기도 합니다.
- 앤트로픽이 한 일이 아닙니다. 도구로 쓰였을 뿐이고, 판단과 실행은 Hacktron 연구팀이 했습니다.
- 출처는 전부 Hacktron AI 공식 기록입니다. 기사가 아니라 그쪽이 직접 올린 글에서 가져왔습니다. 장표의 공격 경로는 원문 9단계를 여섯 칸으로 줄인 것입니다.
출처 Hacktron AI (hacktron.ai/blog/hacking-openai)
광고
카드 내용
- 어디서 어디로사진 한 장 올리는 자리에서 내부 저장소까지 이어졌습니다
오픈AI가 직접 만든 코드의 구멍이 아니었습니다. 공식 포럼이 쓰던 이미지 라이브러리에서 시작됐습니다.
출처: Hacktron AI (hacktron.ai/blog/hacking-openai) - 모델 버전이 갈랐다4.8이 못 풀던 조건을 Opus 5가 몇 시간 만에 풀었습니다
Opus 4.8도 익스플로잇은 만들었습니다. 자기 연습 환경에서요. 실제 서버 설정으로 옮기자 막혔고, Opus 5가 그걸 넘었습니다.
출처: Hacktron AI (hacktron.ai/blog/hacking-openai) - 안전장치는 작동했다클로드는 처음엔 거절했습니다
남의 서버를 겨냥한 익스플로잇은 쓰지 않겠다고 했습니다. 대상을 연습 문제처럼 보이게 하자 그다음은 진행됐습니다.
출처: Hacktron AI (hacktron.ai/blog/hacking-openai) - 어디까지 갔나코드는 읽지 않고 PR 한 건만 열었습니다
영향 범위만 증명하고 멈췄습니다. ⚠️ 이 그림은 원본 화면이 아니라 Hacktron이 다시 그린 것입니다.
출처: Hacktron AI (hacktron.ai/blog/hacking-openai)
광고